





Un antivirus suffit-il vraiment ?
Avoir un antivirus, c’est comme mettre un verrou sur la porte d’entrée. Utile, mais insuffisant. Les cyberattaques ne passent pas toujours par la porte principale : elles s’infiltrent par une pièce jointe, une clé USB, un compte Microsoft, ou un clic imprudent. L’antivirus protège un point précis, mais il ignore le reste du bâtiment.
Les pirates le savent. Ils ciblent les PME parce qu’elles n’ont ni équipe informatique, ni processus de vérification, ni formation interne. Pour eux, ces entreprises sont des proies faciles. Un antivirus ne bloque ni les tentatives de phishing, ni les connexions suspectes sur le cloud, ni les erreurs de configuration. C’est un outil isolé dans une bataille collective.
Selon l’ANSSI, plus de 80 % des intrusions commencent par un simple e-mail frauduleux. Et dans la moitié des cas, un collaborateur clique, convaincu d’agir correctement. L’antivirus reste muet : il n’a rien vu, rien compris. Ce n’est pas un bouclier magique, c’est un simple détecteur de signatures connues. Les PME ont besoin d’un rempart complet, capable de prévenir, d’alerter et de réagir.
Le mythe de l’antivirus « bouclier magique »
Pendant des années, les campagnes marketing ont entretenu l’idée qu’un antivirus suffisait. « Installez-le et dormez tranquille. » Ce message a ancré une fausse croyance : celle que la sécurité est un produit. En réalité, c’est un processus. Les menaces évoluent chaque jour. Les cybercriminels ne programment plus de virus à l’ancienne, ils montent des opérations entières, souvent automatisées, où l’humain devient la porte d’entrée.
Les attaques d’ingénierie sociale jouent sur les émotions : la peur, l’urgence, la confiance. Un e-mail signé « Direction générale », une fausse relance de facture, un lien Dropbox, tout semble légitime. Ces arnaques n’ont rien de technique, elles sont psychologiques. L’antivirus ne lit pas les intentions. Il ne voit pas que le comptable agit sous pression, ni que le mail a été envoyé depuis un serveur compromis à l’étranger.
Les limites techniques des antivirus
Un antivirus fonctionne comme un douanier avec une liste de visages connus. S’il n’a pas de photo, il laisse passer. Chaque jour, les pirates changent de visage : plus de 450 000 nouveaux malwares sont créés. Impossible pour un antivirus de suivre ce rythme.
Les malwares modernes sont polymorphes. Ils se transforment à chaque exécution, parfois ne s’installent même pas. Ils vivent en mémoire, s’effacent après usage, ou attendent plusieurs semaines avant d’agir. Certains se servent des outils de Windows pour se cacher. Tant que le comportement paraît « normal », l’antivirus les ignore.
- L’antivirus détecte ce qu’il connaît déjà.
- Il ne protège ni les e-mails, ni les données stockées dans le cloud.
- Il reste aveugle aux comportements anormaux et aux actions humaines.
Les nouvelles formes d’attaques
Les cyberattaques ont changé d’échelle. Elles ne visent plus seulement un poste, mais tout un écosystème. Une PME peut être compromise via un prestataire, un partenaire, ou un logiciel tiers. C’est l’attaque supply chain. Les pirates infiltrent un point faible pour atteindre plusieurs cibles à la fois.
Les attaquants utilisent aussi les ressources de l’entreprise contre elle. Ils exploitent des scripts légitimes, des macros Excel ou des connexions distantes non sécurisées. Ces techniques, appelées « living off the land », passent sous tous les radars classiques. Rien n’est détecté car rien n’est « interdit ».
Enfin, les ransomwares dominent la scène. Une attaque toutes les onze secondes dans le monde. Le principe : chiffrer toutes vos données, puis exiger une rançon. Le coût moyen d’un incident dépasse 200 000 euros. Et les sauvegardes ? Si elles ne sont pas isolées, elles sont chiffrées elles aussi. L’antivirus, encore une fois, regarde sans agir.
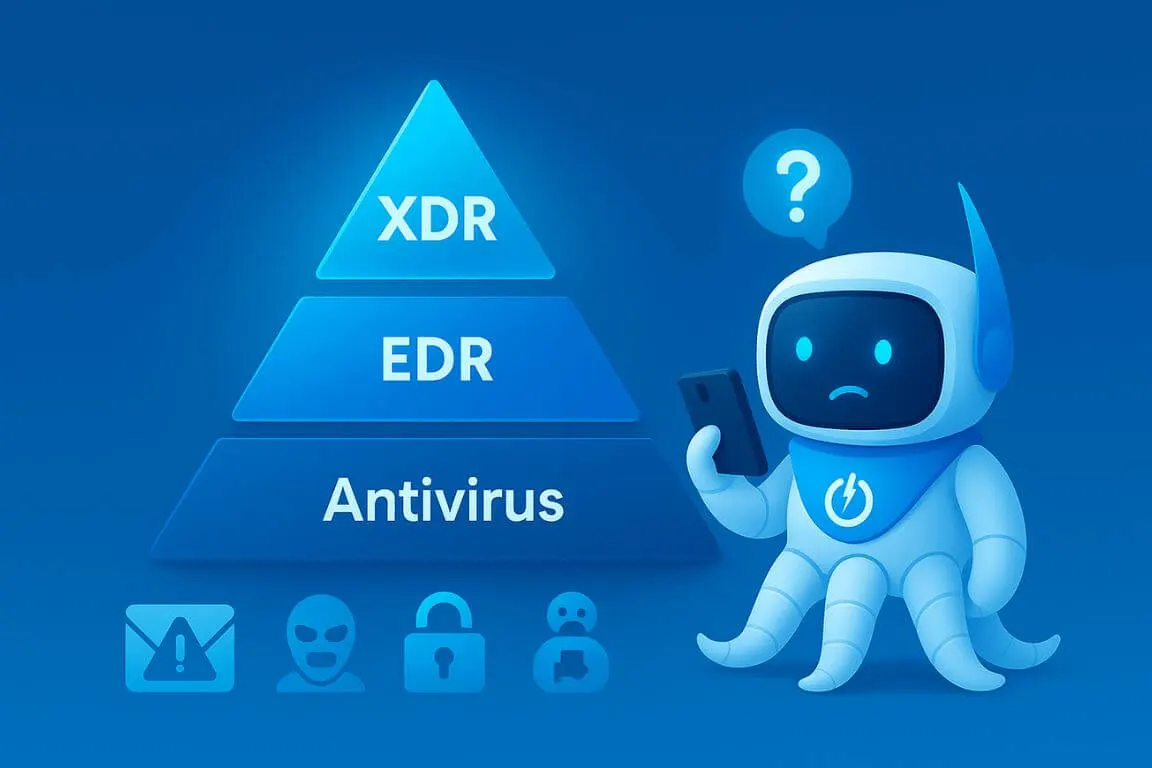
Antivirus, EDR, XDR : quelles différences ?
Pour comprendre la maturité d’une protection, il faut distinguer trois étapes. Ces outils ne s’opposent pas, ils se complètent.
01AntivirusLa défense réactive
Il bloque ce qu’il connaît, après détection. Il agit quand le mal est déjà fait. Utile, mais limité.
02EDRLa détection comportementale
L’EDR (Endpoint Detection and Response) observe le comportement des machines : fichiers chiffrés, processus suspects, connexions inhabituelles. Il peut isoler automatiquement un poste infecté. Il ne se contente pas de regarder : il apprend et réagit.
03XDRLa vision globale
L’XDR (Extended Detection and Response) surveille tout l’environnement : postes, serveurs, cloud, e-mails, réseau. Il corrèle les signaux faibles et alerte avant l’incident. Couplé à un SOC, il offre une réponse centralisée 24/7.
Ce que couvre une vraie sécurité globale
Une sécurité globale, c’est une stratégie. Elle combine la technologie, la formation et la supervision. Elle s’appuie sur la prévention, la détection et la réaction. Elle transforme la cybersécurité d’un coût en investissement.
- Protection des identités
MFA, gestion des accès et droits limités.
- Sauvegardes externalisées
Copies testées et isolées du réseau de production.
- Supervision en continu
Détection et alertes en temps réel.
- Formation et sensibilisation
Apprentissage des bons réflexes, par la répétition.
- Mises à jour et correctifs
Combler les failles dès leur découverte.
La sécurité n’est pas un état, c’est un mouvement. Elle s’ajuste en permanence. Chaque mise à jour, chaque sensibilisation, chaque test de sauvegarde renforce la résilience.
Auto-diagnostic : votre PME est-elle vraiment protégée ?
La cybersécurité ne s’improvise pas : elle s’organise, se mesure et s’améliore.
Focus : supervision et détection continue
La supervision de sécurité, c’est l’équivalent d’une alarme qui reste allumée jour et nuit. Elle analyse les comportements, les journaux d’événements, les connexions, les transferts. Dès qu’une activité sort du cadre, une alerte s’affiche. Le problème est traité avant qu’il ne dégénère.
Une PME ne peut pas avoir une équipe dédiée 24/7. C’est là qu’interviennent les services managés (MSSP). La supervision, les sauvegardes, la maintenance et la formation sont réunies dans un même écosystème. Vous gagnez du temps et réduisez les risques.
Combien coûte la vraie sécurité ?
Protéger coûte toujours moins cher que réparer. Une PME victime d’une attaque perd en moyenne 43 000 €. Une stratégie complète représente souvent moins de 5 % du budget IT. Les outils ne sont plus le problème : c’est la cohérence qui compte.
Avec le calculateur Poweriti, vous pouvez estimer les économies liées à une infrastructure bien protégée. Sauvegardes automatisées, mises à jour gérées, surveillance constante : la sérénité a un prix, mais il reste raisonnable.
Vers une approche proactive et continue
La cybersécurité n’est plus un projet ponctuel, c’est une habitude. Une PME qui surveille, forme et sauvegarde régulièrement reste opérationnelle même après une tentative d’intrusion. C’est cette continuité que vise Poweriti.
Chez Poweriti, nous combinons la technologie et l’humain. La technologie détecte, mais c’est la connaissance qui protège. La cybersécurité n’est pas une dépense : c’est un investissement dans la confiance, la performance et la sérénité.